בתקופות מתוחות כמו עכשיו, כשכולנו עוקבים אחרי חדשות והתראות, קל יותר “ליפול” להודעה שנראית דחופה ורשמית.
לצערנו, בדיוק את זה נוכלים מנצלים: שולחים SMS / וואטסאפ / מיילים שמתחזים לגופים מוכרים (כמו פיקוד העורף, דואר ישראל ועוד)
כדי לגרום לנו ללחוץ על קישור, להתקין משהו, או למסור פרטים.
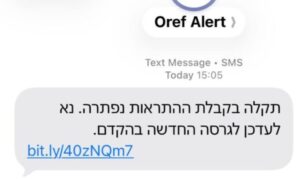
בימים האחרונים אפילו יצאו אזהרות על הודעות שמתחזות לפיקוד העורף (“Oref Alert”) ומבקשות “לעדכן אפליקציה”, כשהקישור מוביל להורדת קובץ מזיק .
בנוסף, דווח גם על גל הודעות שמתחזות לדואר ישראל במטרה לגנוב פרטים/תשלום
למה דווקא בזמן מלחמה יש יותר “הודעות עוקץ”?
כי אנחנו:
- בלחץ, רוצים לדעת מה קורה עכשיו
- פחות פנויים לבדוק בשקט
- רגילים לקבל הודעות דחופות מגופים רשמיים
והנוכלים כותבים הודעות שמלחיצות: “תקלה בהתראות!”, “עדכון חובה!”, “החבילה שלך תקועה!”, “אזהרה דחופה!”
6 סימנים פשוטים שההודעה חשודה
שמרו את הרשימה הזו – היא מצילה טעויות:
- קישור מקוצר כמו (bit.ly / tinyurl ) לא רואים לאן זה באמת מקושר
- כתוב “חובה לעדכן עכשיו” / “דחוף” / “תוך 10 דקות”
- מבקשים קוד שקיבלתם ב — SMS זה קוד כניסה לחשבון!
- מבקשים פרטי אשראי, צילום תעודה, סיסמה
- שגיאות כתיב, ניסוח מוזר, או עברית לא תקנית הרבה פעמים תרגום בעזרת גוגל תרגום
- מבקשים להתקין קובץ (באנדרואיד זה יכול להיראות כמו APK במקום עדכון רגיל מהחנות)
כלל זהב ממני אליכם – עדכונים מתקינים רק מהחנות הרשמית
אם הודעה מבקשת “לעדכן אפליקציה”:
- באנדרואיד: רק דרך Google Play
- באייפון: רק דרך App Store
לא דרך קישור בהודעה. נקודה !!!
מה לעשות כשקיבלת הודעה חשודה (צעד אחר צעד)
- לא לוחצים על הקישור (גם לא “רק כדי לראות”).
- לא מורידים קבצים ולא מתקינים אפליקציות מהודעה.
- מוחקים את ההודעה.
- אם זה בוואטסאפ: לחיצה ארוכה על ההודעה >> דווח/י + חסום/חסמי.
- רוצים לבדוק אם זה אמיתי?
היכנסו בעצמכם לערוץ הרשמי (אתר/אפליקציה מוכרת) — לא דרך ההודעה.
ואם כבר לחצתי… מה עושים עכשיו?
קודם כל: לא להיכנס לפאניקה. עושים סדר:
- אם הורדתם/התקנתם משהו (בעיקר באנדרואיד):
- כבו אינטרנט (מצב טיסה)
- מחקו את האפליקציה החשודה אם התקנתם
- הפעלו סריקה של אנטי-וירוס/Google Play Protect (אם קיים במכשיר)
- אם הקלדתם סיסמה:
- החליפו סיסמה מיד (ועדיף גם להפעיל אימות דו-שלבי)
- אם נתתם פרטי אשראי:
- התקשרו לחברת האשראי/בנק ובקשו חסימה/מעקב
- דיווח: אפשר לדווח גם למוקד 119 של מערך הסייבר הלאומי (הם מפרסמים התרעות לציבור ומקבלים דיווחים).
דוגמה אמיתית שמסתובבת עכשיו (כדי שתזהו מיד)
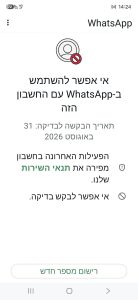
הודעה שמגיעה בשם “Oref Alert” או משהו דומה , טוענת ש – ”יש תקלה בהתראות” ומבקשת לעדכן גרסה דרך קישור (לפעמים מקוצר).
זו בדיוק דוגמה לסוג ההודעות שמערך הסייבר והתקשורת הזהירו מפניה כי הקישור עלול להוביל לקובץ מזיק
סיכום קצר
בזמן מלחמה, הודעות עוקץ נהיות מתוחכמות יותר — אבל ההגנה הכי טובה היא פשוטה:
- לא לוחצים על קישורים בהודעות דחופות
- מתקינים/מעדכנים רק מחנויות רשמיות
- אם נפלתם: פועלים לפי צעדים ברורים (ולא מתביישים לבקש עזרה)
- אפשר גם לבדוק באתר מערך הסייבר הלאומי או בקבוצת הפייסבוק שלו
לעוד מדריכים פשוטים ובגובה העיניים, אפשר למצוא עוד תכנים באתר שלי liorapc.com.